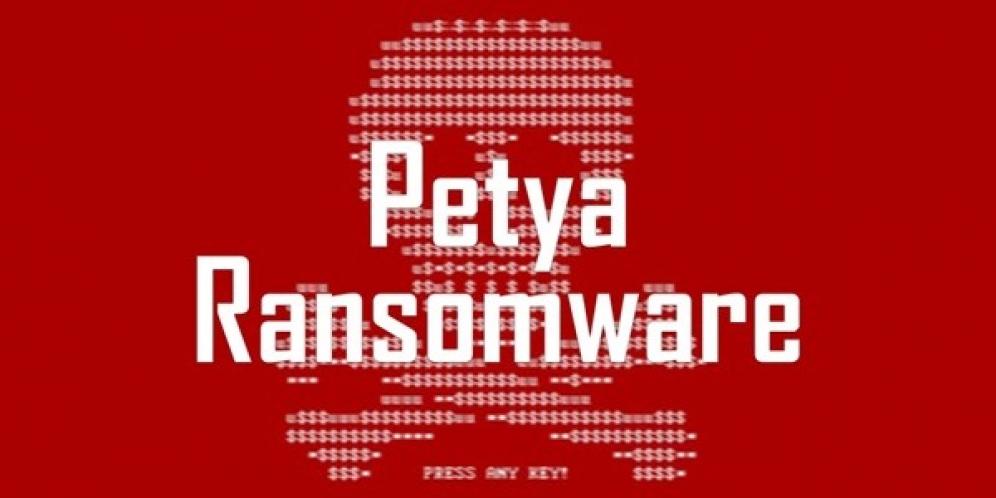
Beritabali.com, Jakarta. AS dan Eropa kembali dihebohkan dengan serangan program jahat komputer atau ransomware jenis baru bernama Petya yang menyandera dokumen korban dengan algoritma enkripsi khusus.
Ransomware tersebut tersebar ke perusahaan besar, termasuk produsen makanan Mondelez, firma hukum DLA Piper, raksasa farmasi Merck & Co, dan jasa angkutan kapal Denmark Maesk.
Serangan siber itu menginfeksi data di komputer, membuatnya terkunci sehingga perlu ditebus dengan sejumlah uang.
[pilihan-redaksi]
Sebelumnya, jagad internet global juga diserang ransomware WannaCry yang menginfeksi sekitar 230 ribu komputer di lebih dari 150 negara beberapa bulan lalu.
The Guardian memaparkan seperti apa ransomware Petya itu:
Ransomware adalah salah satu tipe malware yang memblokir akses ke data atau komputer dan meminta tebusan untuk memperbaikinya. Apabila perangkat komputer terinfeksi, maka dokumen penting terenkripsi dan pengguna harus membayar, biasanya dalam Bitcoin, untuk mendapatkan kunci digital pembuka berkas.
Begitu terkena Petya, penyerang meminta US$300 yang dibayar dalam Bitcoin. Ransomware ini cepat menyebar dalam sebuah orginasis jika ada satu komputer yang terinfeksi, peretas memanfaatkan kelemahan di Microsoft Windows.
"Mekanisme penyebarannya lebih bagus dari WannaCry," kata Ryan Kalember dari perusahaan keamanan siber Proofpoint.
Mengapa bernama Petya?
Malware tersebut berbagi kode tertentu dari ransomware lama bernama Petya. Beberapa jam setelah wabah, ahli keamanan siber melihat 'kemiripannya hanya di permukaan'.
Kasperksy Lab Rusia menyebutnya NotPetya. Malware itu diduga menyebar melalui pembaruan software yang dikerjakan oleh perusahaan, untuk digunakan Pemerintah Ukraina.
Siapa dalangnya?
Belum diketahui siapa individu atau kelompok di balik ransomware Petya.
Ahli keamanan internet Nicholas Weaver menyebut Petya sebagai 'serangan terencana, jahat dan menghancurkan atau juga tes yang disamarkan sebagai ransomware'.
Pakar anonim yang dipanggil Grugq menyebut Petya adalah perusahaan kriminal untuk mencari uang, tapi, versi terbaru ini tidak dirancang untuk menghasilkan uang.
"Ini dirancang untuk menyebar cepat dan membuat kerusakan, dengan samaran yang masuk akal ransomware," katanya.
Para pakar keamanan internet menilai metode pembayaran serangan ini terlalu amatir untuk seorang pelaku kriminal karena alamat pembayaran Bitcoin selalu sama.
Kebanyakan ransomware membuat alamat berbeda untuk setiap korban.
Alasan kedua, malware itu juga meminta korban untuk berkomunikasi dengan penyerang melalui satu alamat email, yang sudah ditangguhkan begitu ketahuan digunakan untuk aksi kejahatan.
Artinya, apabila korban membayar, mereka pun tidak bisa berkomunikasi dengan penyerang untuk meminta kunci dekripsi pembuka berkas.[bbn/idc/wrt]